Sự phát triển của công nghệ số và trí tuệ nhân tạo (AI) đang mở ra nhiều cơ hội nâng cao hiệu quả hoạt động và đổi mới mô hình kinh doanh. Tuy nhiên, cùng với những lợi ích đó là các rủi ro an ninh số, bảo mật dữ liệu, gián đoạn hoạt động và trách nhiệm giải trình khi sử dụng AI.
Một cuộc tấn công mạng có thể khiến doanh nghiệp ngừng hoạt động trong nhiều ngày. Một hệ thống AI đưa ra kết quả sai lệch có thể ảnh hưởng đến quyết định tín dụng, tuyển dụng hoặc đầu tư. Những rủi ro này không chỉ gây tổn thất tài chính mà còn tác động đến uy tín và niềm tin của các bên liên quan.
Trong bối cảnh đó, quản trị rủi ro an ninh số và AI không còn là vấn đề riêng của bộ phận công nghệ thông tin (CNTT), mà cần trở thành một nội dung trong chương trình giám sát của Hội đồng Quản trị (HĐQT)/ Hội đồng Thành viên (HĐTV) và các lãnh đạo cấp cao.
Vì sao rủi ro an ninh số và AI trở thành vấn đề cần quan tâm trong Quản trị Công ty?
Khi doanh nghiệp ngày càng phụ thuộc vào hệ thống công nghệ, dữ liệu và AI, những sự cố phát sinh từ các hệ thống này có thể ảnh hưởng trực tiếp đến khả năng thực hiện chiến lược và duy trì hoạt động kinh doanh.
Theo Nguyên tắc V.D.2 của Bộ Nguyên tắc Quản trị Công ty G20/OECD 2023, rủi ro an ninh số cần được tích hợp vào hệ thống quản lý rủi ro tổng thể của doanh nghiệp. HĐQT có trách nhiệm giám sát chính sách, quy trình quản lý rủi ro và hệ thống kiểm soát nội bộ, bao gồm việc xác lập khẩu vị rủi ro.
Điều này đòi hỏi sự thay đổi trong cách tiếp cận: thay vì chỉ quan tâm doanh nghiệp đã đầu tư những giải pháp công nghệ nào, HĐQT cần xem xét các rủi ro công nghệ có thể ảnh hưởng như thế nào đến mục tiêu kinh doanh, mức độ rủi ro có thể chấp nhận và khả năng ứng phó của doanh nghiệp khi xảy ra sự cố.
Đối với AI, vấn đề còn mở rộng sang tính chính xác, công bằng, minh bạch và trách nhiệm giải trình đối với những quyết định được hỗ trợ hoặc thực hiện bởi hệ thống AI.
Những rủi ro an ninh số và AI trọng yếu đối với doanh nghiệp
Mặc dù có mối liên hệ chặt chẽ, rủi ro an ninh số và rủi ro AI không hoàn toàn giống nhau. Doanh nghiệp cần nhận diện cả những rủi ro liên quan đến hệ thống công nghệ lẫn các tác động phát sinh từ việc sử dụng AI.
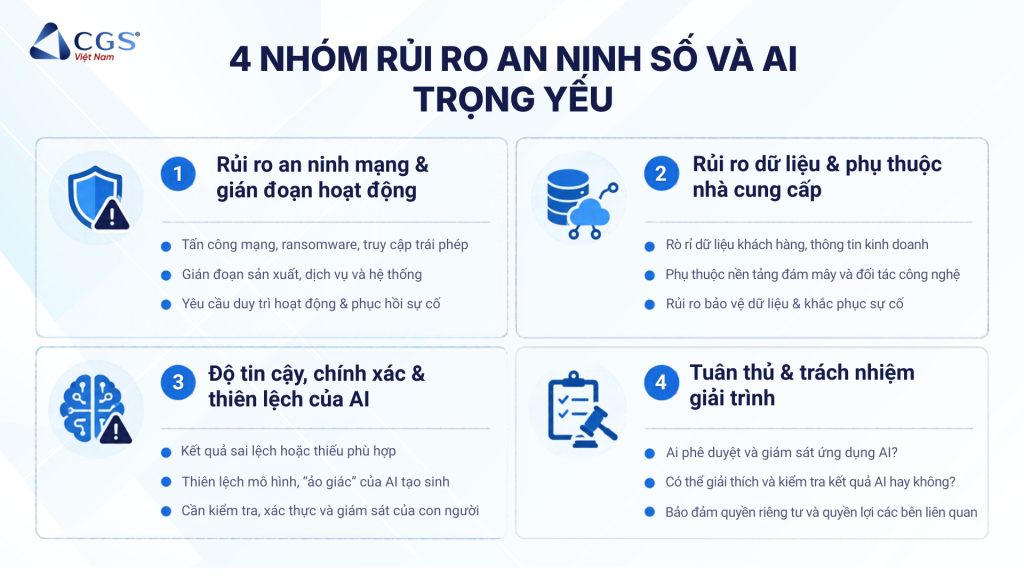
Rủi ro an ninh mạng và gián đoạn hoạt động
Các cuộc tấn công mạng, mã độc tống tiền (ransomware), truy cập trái phép hoặc sự cố hạ tầng có thể khiến doanh nghiệp mất khả năng truy cập hệ thống, gián đoạn sản xuất và dịch vụ, gây tổn thất tài chính. Đối với các doanh nghiệp có mức độ số hóa cao, yêu cầu quản trị không chỉ là ngăn ngừa tấn công mà còn phải bảo đảm khả năng duy trì hoạt động, phục hồi hệ thống và hạn chế thiệt hại khi sự cố xảy ra.
Rủi ro dữ liệu và phụ thuộc vào nhà cung cấp
Việc lưu trữ dữ liệu trên nền tảng đám mây, chia sẻ thông tin với đối tác hoặc sử dụng các công cụ AI bên ngoài có thể làm gia tăng nguy cơ rò rỉ dữ liệu khách hàng, thông tin kinh doanh và tài sản trí tuệ. Ngoài ra, doanh nghiệp có thể phụ thuộc đáng kể vào nhà cung cấp công nghệ trong việc duy trì dịch vụ, bảo vệ dữ liệu và khắc phục sự cố. Đây là những rủi ro cần được xem xét trong quyết định lựa chọn, đầu tư và quản lý các nhà cung cấp công nghệ trọng yếu.
Rủi ro về tính chính xác, thiên lệch và độ tin cậy của AI
AI có khả năng phân tích dữ liệu và hỗ trợ ra quyết định, nhưng kết quả không phải lúc nào cũng chính xác hoặc phù hợp với bối cảnh thực tế.
Chẳng hạn, một mô hình AI hỗ trợ xét duyệt tín dụng có thể đưa ra kết quả thiếu chính xác hoặc thiên lệch nếu dữ liệu và phương pháp phát triển mô hình không phù hợp. Tương tự, AI tạo sinh có thể cung cấp thông tin sai nhưng được trình bày một cách thuyết phục.
Khi AI tham gia vào các quyết định có ảnh hưởng đáng kể đến khách hàng, người lao động hoặc kết quả tài chính, doanh nghiệp cần có cơ chế kiểm tra, xác thực và giám sát phù hợp của con người.
Rủi ro tuân thủ và trách nhiệm giải trình
Việc sử dụng AI đặt ra những câu hỏi về trách nhiệm khi hệ thống đưa ra kết quả sai lệch hoặc gây tác động bất lợi:
- Ai chịu trách nhiệm phê duyệt và giám sát ứng dụng AI?
- Doanh nghiệp có khả năng giải thích và kiểm tra kết quả AI hay không?
- Quyền riêng tư, bảo vệ dữ liệu và quyền lợi của các bên liên quan được bảo đảm như thế nào?
Theo OECD Due Diligence Guidance for Responsible AI (2026), doanh nghiệp cần nhận diện, đánh giá và xử lý các tác động bất lợi liên quan đến AI, kể cả những tác động phát sinh trong các mối quan hệ kinh doanh.
Ba trường hợp điển hình về quản trị rủi ro an ninh số và AI
Các trường hợp dưới đây cho thấy doanh nghiệp có thể tiếp cận rủi ro an ninh số và AI từ những góc độ khác nhau: ứng phó với sự cố, xây dựng cơ chế kiểm soát và chuẩn hóa hệ thống quản lý.
Case 1. Jaguar Land Rover (Anh): Gián đoạn sản xuất kéo dài do sự cố an ninh mạng năm 2025
Tháng 9/2025, tập đoàn sản xuất ô tô Jaguar Land Rover (JLR) gặp sự cố an ninh mạng nghiêm trọng, buộc doanh nghiệp chủ động tạm dừng các hệ thống CNTT nhằm hạn chế tác động. Sự cố khiến hoạt động sản xuất bị đình trệ trong 5 tuần, trước khi từng bước khởi động lại từ ngày 08/10/2025 và trở về mức hoạt động bình thường vào giữa tháng 11/2025.
Theo Báo cáo thường niên FY25/26 của JLR, việc ngừng sản xuất và gián đoạn phân phối đã ảnh hưởng đáng kể đến kết quả kinh doanh trong hai quý cuối năm 2025. Tác động không chỉ giới hạn trong nội bộ doanh nghiệp mà còn lan rộng đến hệ thống nhà cung cấp và đối tác phân phối.
Để khắc phục, JLR phối hợp với các chuyên gia an ninh mạng và cơ quan chức năng, từng bước khôi phục hệ thống theo thứ tự ưu tiên, bao gồm các hoạt động phục vụ khách hàng, phân phối phụ tùng và giao dịch bán xe. Doanh nghiệp đồng thời triển khai giải pháp tài chính nhằm hỗ trợ dòng tiền cho các nhà cung cấp trong giai đoạn phục hồi.
Bài học quản trị: Trường hợp JLR cho thấy một sự cố an ninh mạng có thể nhanh chóng trở thành rủi ro kinh doanh trọng yếu, ảnh hưởng đồng thời đến sản xuất, dòng tiền và chuỗi cung ứng. Đối với HĐQT, trọng tâm giám sát không chỉ là khả năng phòng ngừa tấn công mà còn bao gồm mức độ sẵn sàng ứng phó, thời gian phục hồi các hoạt động trọng yếu và phương án giảm thiểu tác động đối với khách hàng, đối tác và nhà cung cấp.
Nguồn: JLR – Annual Report FY25/26; JLR – Thông cáo khôi phục sản xuất ngày 07/10/2025.
Case 2. DBS (Singapore): Thiết lập cơ chế quản trị AI trước khi mở rộng ứng dụng
Ngân hàng DBS là một ví dụ về việc tích hợp quản trị AI vào hệ thống quản lý rủi ro và quy trình hoạt động của doanh nghiệp. DBS áp dụng khung quản trị sử dụng dữ liệu có trách nhiệm (Responsible Data Use Framework), đặt ra ba câu hỏi đối với việc sử dụng dữ liệu và AI:
- Can we use it? (Có được phép sử dụng không?): Đánh giá tính hợp pháp, quyền riêng tư, chất lượng và bảo mật dữ liệu.
- Should we use it? (Có nên sử dụng không?): Đánh giá mục đích, tính phù hợp và những tác động có thể phát sinh theo nguyên tắc PURE: Purposeful (có mục đích), Unsurprising (dễ đoán trước), Respectful (tôn trọng), Explainable (có thể giải thích).
- How do we use it? (Sử dụng như thế nào?): Thiết lập các yêu cầu quản trị mô hình AI theo mức độ rủi ro, bao gồm đánh giá, kiểm thử, phân định trách nhiệm và giám sát.
DBS cũng thành lập nhóm công tác AI có trách nhiệm (Responsible AI Taskforce) với sự tham gia của nhiều bộ phạn chức năng như an ninh mạng, pháp chế, tuân thủ, quản trị rủi ro và công nghệ. Theo các công bố của DBS, các trường hợp sử dụng AI tạo sinh phải trải qua cơ chế đánh giá và phê duyệt phù hợp trước khi triển khai. Ngân hàng đồng thời duy trì cơ chế cập nhật cho lãnh đạo cấp cao và HĐQT về những diễn biến quan trọng.
Bài học quản trị: Quản trị AI không đồng nghĩa với hạn chế đổi mới sáng tạo. Doanh nghiệp có thể mở rộng sử dụng AI thông qua cơ chế đánh giá trước triển khai, phân loại theo mức độ rủi ro, phê duyệt rõ ràng và giám sát liên tục. Đặc biệt, quản trị AI cần sự phối hợp giữa các chức năng kinh doanh, công nghệ, rủi ro và tuân thủ, thay vì chỉ giao cho bộ phận CNTT.
Nguồn: DBS – Responsible and Ethical AI in Banking (2025) và DBS Annual Report 2025 – CRO Statement.
Case 3. Vinamilk (Việt Nam): Tích hợp rủi ro an ninh mạng vào hệ thống quản trị rủi ro doanh nghiệp
Là một doanh nghiệp sản xuất lớn tại Việt Nam, Vinamilk đã đưa an ninh mạng và bảo mật dữ liệu vào danh mục rủi ro trọng yếu cần quản lý và giám sát.
Theo Báo cáo thường niên 2025, Vinamilk đánh giá rủi ro an ninh mạng và bảo mật dữ liệu ở mức cao, đồng thời nhận diện những mối đe dọa mới từ việc sử dụng AI trong tấn công mạng, bao gồm lừa đảo trực tuyến, giả mạo (deepfake) và các hình thức chiếm đoạt tài khoản.
Đáng chú ý, Vinamilk công bố HĐQT đã thiết lập và giám sát việc vận hành chính sách quản lý an ninh mạng, coi đây là một phần của hệ thống quản lý rủi ro tổng thể. Ủy ban Kiểm toán thuộc HĐQT được giao nhiệm vụ giám sát hệ thống kiểm soát nội bộ và quản lý rủi ro, thông qua các cuộc họp định kỳ và báo cáo lên HĐQT.
Ở cấp độ thực thi, Vinamilk duy trì hệ thống quản lý an ninh thông tin theo ISO 27001:2022, triển khai bảo mật đa lớp, sao lưu và phục hồi dữ liệu, kiểm thử an ninh mạng, đồng thời tổ chức đào tạo và mô phỏng tấn công lừa đảo nhằm nâng cao nhận thức của người lao động.
Bài học quản trị: Trường hợp Vinamilk cho thấy ngay cả doanh nghiệp có hoạt động cốt lõi là sản xuất cũng cần xem an ninh số là một nội dung quản trị rủi ro trọng yếu. Việc phân định trách nhiệm giám sát ở cấp HĐQT và Ủy ban Kiểm toán, kết hợp với chính sách, kiểm soát và phương án ứng phó ở cấp điều hành, giúp đưa quản trị an ninh số vào hệ thống quản trị doanh nghiệp thay vì giới hạn trong chức năng CNTT.
Nguồn: Vinamilk – Báo cáo thường niên 2025.
HĐQT/HĐTV cần giám sát những gì?
Từ các nguyên tắc quản trị và trường hợp thực tế, có thể xác định bốn ưu tiên nhằm nâng cao hiệu quả giám sát rủi ro an ninh số và AI.
Xác lập khẩu vị rủi ro phù hợp với chiến lược
HĐQT cần giám sát việc xác định những rủi ro công nghệ trọng yếu và mức độ rủi ro doanh nghiệp sẵn sàng chấp nhận để thực hiện mục tiêu kinh doanh.
Ví dụ, doanh nghiệp có thể cho phép thử nghiệm AI trong những hoạt động hỗ trợ nội bộ có rủi ro thấp nhưng áp dụng yêu cầu phê duyệt và kiểm soát chặt chẽ hơn đối với các ứng dụng liên quan đến dữ liệu nhạy cảm hoặc quyết định có ảnh hưởng lớn đến khách hàng hoặc người lao động.
Khẩu vị rủi ro cần giúp Ban Điều hành xác định rõ giới hạn chấp nhận rủi ro và điều kiện cần đáp ứng trước khi triển khai các sáng kiến công nghệ.
Phân định rõ trách nhiệm giữa các cấp quản trị và điều hành
HĐQT/HĐTV thực hiện chức năng giám sát theo mô hình quản trị và thẩm quyền áp dụng; Ban điều hành chịu trách nhiệm tổ chức triển khai, quản lý và kiểm soát rủi ro trong hoạt động. Các bộ phận công nghệ, quản trị rủi ro, pháp chế, tuân thủ và kiểm toán nội bộ tham gia theo chức năng được phân công. Đối với doanh nghiệp có mức độ rủi ro công nghệ cao, HĐQT có thể giao Ủy ban Kiểm toán, Ủy ban Quản lý rủi ro hoặc một ủy ban phù hợp hỗ trợ công tác giám sát.
Điều quan trọng không nhất thiết là thành lập một ủy ban mới, mà là bảo đảm trách nhiệm được phân định rõ ràng và không tồn tại khoảng trống trong quản trị.
Tích hợp rủi ro an ninh số và AI vào hệ thống ERM
Rủi ro công nghệ cần được quản lý trong hệ thống quản trị rủi ro doanh nghiệp (Enterprise Risk Management – ERM), thay vì tồn tại như một hoạt động độc lập của bộ phận CNTT.
HĐQT cần giám sát việc Ban Điều hành:
- Nhận diện các hệ thống, dữ liệu, nhà cung cấp và ứng dụng AI có ảnh hưởng trọng yếu đến hoạt động kinh doanh.
- Đánh giá rủi ro trước khi triển khai các ứng dụng AI hoặc thực hiện các khoản đầu tư công nghệ quan trọng.
- Ban hành chính sách sử dụng AI, bao gồm giới hạn dữ liệu được sử dụng, nguyên tắc phê duyệt và cơ chế giám sát của con người.
- Thiết lập phương án xử lý sự cố, duy trì hoạt động liên tục và phục hồi hệ thống.
Các biện pháp kiểm soát cần tương xứng với mức độ rủi ro, quy mô và tính chất hoạt động của doanh nghiệp.
Thiết lập cơ chế báo cáo rủi ro phục vụ giám sát
HĐQT không cần tiếp nhận quá nhiều thông tin kỹ thuật mà cần những báo cáo thể hiện rõ tình trạng rủi ro và tác động đối với doanh nghiệp.
Một số chỉ tiêu có thể được sử dụng gồm:
| Nội dung giám sát | Chỉ tiêu tham khảo |
| An ninh mạng | Số sự cố nghiêm trọng; số rủi ro vượt ngưỡng chấp nhận |
| Năng lực chống chịu | Thời gian khôi phục hệ thống; kết quả diễn tập ứng phó sự cố |
| Quản trị AI | Tỷ lệ ứng dụng AI đã được đánh giá và phê duyệt rủi ro |
| Kiểm soát dữ liệu | Số sự cố rò rỉ dữ liệu nghiêm trọng |
| Khắc phục rủi ro | Tỷ lệ hành động khắc phục được hoàn thành đúng hạn |
Bên cạnh các chỉ số, HĐQT cần được báo cáo về những vấn đề vượt khẩu vị rủi ro, các sự cố có ảnh hưởng trọng yếu và những quyết định cần sự chỉ đạo hoặc phê duyệt ở cấp quản trị.
Năm câu hỏi HĐQT nên đặt ra với Ban Điều hành
Để chuyển từ nhận thức sang hành động quản trị, HĐQT có thể bắt đầu từ năm câu hỏi:
- Những hệ thống công nghệ và ứng dụng AI nào có thể gây ảnh hưởng trọng yếu đến hoạt động, tài chính hoặc uy tín doanh nghiệp nếu xảy ra sự cố?
- Doanh nghiệp đã xác định rõ khẩu vị rủi ro, giới hạn sử dụng dữ liệu và những ứng dụng AI cần kiểm soát chặt chẽ chưa?
- Ai chịu trách nhiệm phê duyệt, quản lý và báo cáo các rủi ro an ninh số và AI? Có cơ chế giám sát độc lập phù hợp không?
- Các ứng dụng AI và nhà cung cấp công nghệ trọng yếu đã được đánh giá rủi ro trước khi triển khai và giám sát trong quá trình sử dụng chưa?
- Nếu một hệ thống quan trọng bị tấn công hoặc ngừng hoạt động, doanh nghiệp có thể khôi phục trong bao lâu và phương án phục hồi đã được kiểm thử thực tế chưa?
Những câu hỏi này có thể được tích hợp vào chương trình họp định kỳ, hoạt động rà soát chiến lược hoặc đánh giá hiệu quả hệ thống quản trị rủi ro và kiểm soát nội bộ.
Kết luận
Rủi ro an ninh số và AI ngày càng gắn chặt với chiến lược, hiệu quả vận hành và khả năng chống chịu của doanh nghiệp. Đối với HĐQT/HĐTV, trọng tâm không phải là trực tiếp quản lý công nghệ mà là bảo đảm doanh nghiệp có cơ chế quản trị phù hợp, xác định rõ trách nhiệm, duy trì hệ thống kiểm soát hiệu quả và có khả năng ứng phó với những rủi ro trọng yếu.
Kinh nghiệm từ Jaguar Land Rover, DBS và Vinamilk cho thấy quản trị an ninh số và AI có thể được triển khai thông qua nhiều cách tiếp cận, từ tăng cường khả năng phục hồi, thiết lập cơ chế phê duyệt và giám sát AI đến chuẩn hóa hệ thống quản lý theo tiêu chuẩn quốc tế.
Việc tích hợp những nội dung này vào hệ thống quản trị rủi ro và hoạt động giám sát của HĐQT sẽ giúp doanh nghiệp cân bằng giữa đổi mới sáng tạo, kiểm soát rủi ro và phát triển bền vững.
Tài liệu tham khảo:
- OECD (2023). G20/OECD Principles of Corporate Governance 2023. OECD Publishing, Paris.
- OECD (2022). OECD Policy Framework on Digital Security: Cybersecurity for Prosperity. OECD Publishing, Paris.
- OECD (2026). OECD Due Diligence Guidance for Responsible AI. OECD Publishing, Paris.
- Jaguar Land Rover (2026). Annual Report FY25/26.
- Jaguar Land Rover (07/10/2025). JLR Restarts Manufacturing and Introduces New Financing Solution to Pay JLR Suppliers Early.
- DBS Bank (06/10/2025). Responsible and Ethical AI in Banking and Finance.
- DBS Group Holdings (2025). Annual Report 2025 – CRO Statement.
- Vinamilk (2025). Báo cáo thường niên 2025.
Về CGS Việt Nam
Công ty Cổ phần Tư vấn Quản trị CGS Việt Nam cung cấp các giải pháp tư vấn chuyên sâu về Quản trị Công ty, Phát triển Bền vững (ESG), Quản lý Rủi ro & Kiểm toán Nội bộ. Với đội ngũ chuyên gia giàu kinh nghiệm và am hiểu thông lệ quốc tế, CGS Việt Nam đồng hành cùng doanh nghiệp xây dựng hệ thống quản trị hiệu quả, nâng cao năng lực quản lý, đáp ứng yêu cầu của nhà đầu tư và hướng tới phát triển bền vững.
—————
Liên hệ với CGS Việt Nam:
Hotline: (+84) 363 581 520 | Email: [email protected] | Website: https://cgsvietnam.com/
LinkedIn: https://www.linkedin.com/company/cgs-vietnam | Facebook: https://www.facebook.com/CGSVietnamCompany/